Cyberataki – czy to starcie da się wygrać?
Sztuczna inteligencja jest obecna niemalże w każdym obszarze naszego życia. Nauczanie maszynowe to przełomowy krok, który zapoczątkował nowy wymiar ery cyfrowej. Cyfryzacja od początku wiązała się z ryzykiem licznych cyberataków, jednak przez okres pandemiczny ilość ich gwałtowanie wzrosła. Tak, jak w rozwój danej technologii wpisane jest ryzyko cyberataków, tak obecnym wyzwaniem dla organizacji jest szkolenie
i uświadamianie ludzi z tego obszaru.
Najczęstszym zagrożeniem związanym z cyberprzemocą są ataki phishingowego podczas których dochodzi do kradzieży tożsamości, włamania lub zakłócenia ruchu sieciowego oraz co jest kluczowe – utraty środków na koncie bankowy (fraud).
Kilka słów o samym phishingu
Jest to powszechna metoda oszustwa, w której cyberprzestępca podszywa się pod inną osobę lub instytucję instalując szkodliwe oprogramowanie. Działanie to opiera się na inżynierii społecznej, która niestety okazuje się w dalszym ciągu skuteczną socjotechniką.
Pomimo licznych kampanii prowadzonych przez Banki, a także ogromnej ilości dostępnych materiałów oraz szkoleń, wskazuje się, że ataki phishingowe w roku 2023 nadal będą przodującym cyber zagrożeniem, z którymi będą musiały się zmierzać organizacje.
Treści phishingowe na tą chwilę osiągnęły tak duże podobieństwo do treści wysyłanych przez autoryzowanych dostawców, że bardzo często są w stanie pominąć dwuetapową weryfikację (2FA) oraz wdrożone zabezpieczenia.
Jak to się dzieje?
Osoby stosujące techniki phishingowe tworzą fałszywe strony logowania, które również żądają od użytkownika jednorazowych kodów uwierzytelniających. W tym przypadku mitygantem tego ryzyka może być ochrona konta za pomocą uwierzytelniania sprzętowego, czyli klucza USB który po włożeniu do portu wymusza dodatkową autoryzację. Rozwiązanie to ma mocną przewagę nad uwierzytelnianiem w formie np. kodu SMS, ponieważ podejrzenie go, czy szpiegowanie nie jest możliwe.
Czy więc jest możliwa skuteczna obrona przed atakiem?
Jednym z najważniejszych czynników budujących bezpieczeństwo jest świadomość istniejącego zagrożenia. Zgodnie z zasadami Cialdini’ego, który opracował 6 reguł socjotechnicznych wykorzystywanych w phishingu w prosty sposób można zauważyć, że każda z nich opiera się na słabości ludzkiej. Przykładowo – powszechna reguła wzajemności bazuje na naturalnej potrzebie człowieka by odwdzięczyć się danej osobie lub firmie, która nam coś podarowała. Samo obdarowanie czymś darmowym budzi sympatię, lecz jednocześnie usypia czujność. Kolejna z zasad – reguła zaangażowania i konsekwencji opiera się na fakcie, że chcemy być postrzegani jako osoby konsekwentne w swoich działaniach,
a co za tym idzie stajemy się otwarci na propozycje otrzymywane przez rynek. Reguł tych jest jeszcze kilka, lecz warto zauważyć, że wspólnym obszarem, który jest wykorzystywany podczas phishingu jest emocjonalna manipulacja drugiego człowieka. Jak więc się przed tym uchronić?
Presja czasu, czyli zwroty ponaglające nas do działania, oferty darmowych nagród, czy „niepowtarzalnych” szans to typowe działania, które wytrącają nas z racjonalnego myślenia. Najsłabszym ogniwem jest zawsze człowiek, ale czy nie jest równocześnie najsilniejszą bronią?
Tylko konsekwentne działania szkoleniowe i uświadamiające pracowników danej organizacji są w stanie przynieść szansę na wygrane starcie z cyberprzestępcą. Nikt nie posiada tak wielkiej broni, jak człowiek w postaci samego siebie.
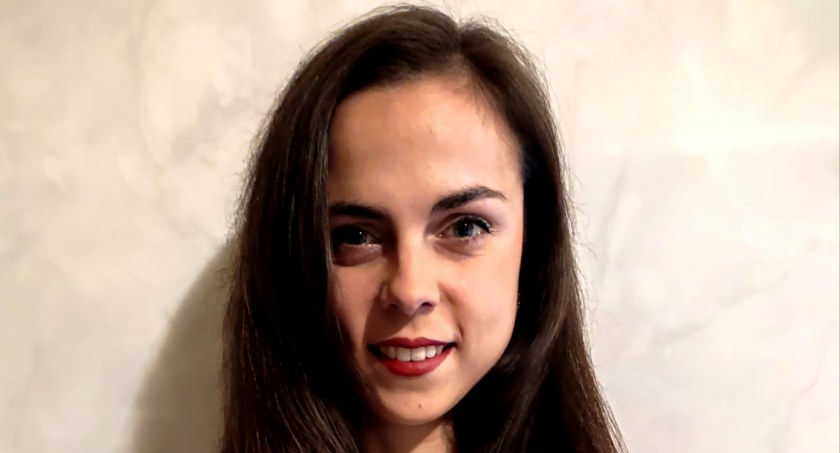
„Jak zawsze podkreślam – świadomość jest kluczem do sukcesu” – mówi Karolina Sieruga, Senior Business Control Officer- pracująca na co dzień w środowisku cybersecurity (ING Hubs Poland).
BIO – Karolina Sieruga
Przedstawicielka organizacji ING Hubs Poland reprezentująca zespół Business Control Office. Specjalizuje się w audytach procesów wewnętrznych, testach w ramach kontroli SOx oraz zarządzaniem ryzykiem niefinansowym oraz szeroko pojętym cyberbezpieczeństwem. Jej głównym obszarem zainteresowań jest Compliance, czyli zapewnienie zgodności działalności organizacji z prawem. Pasjonatka prowadzenia szkoleń z zakresu cyberbezpieństwa – już dla najmłodszych pociech od 5 roku życia. Ma na swoim koncie ukończone studia MBA, status certyfikowanego audytora ISO 27001, a także – Corporate Readiness Certificate z zakresu cyberbezpieczeństwa. Jej celem jest dbanie o świadomość innych oraz dzielenie się swoją wiedzą. Prywatnie – miłośniczka narciarstwa ze statusem czynnego instruktora oraz zapalona podróżniczka, która powtarza, że podczas podróży świadomość jest naszym największym sprzyjającym mitygantem ryzyka.
Kontakt:[email protected]
Komentarze